Ausgangslage
Seit August 2025 gelten für bestimmte Funkanlagen zusätzliche Cybersecurity-Anforderungen der Radio Equipment Directive. Davon können auch vernetzte Geräte in Industrie und Gebäudetechnik betroffen sein, die bezüglich Cybersecurity bisher unter keine Norm fielen. Das untersuchte Embedded-Gerät verfügt über eine Funkschnittstelle und verarbeitet personenbezogene Daten. Damit gilt es laut RED als mit dem Internet verbundene Funkanlage. Für die Analyse waren deshalb die Anforderungen aus EN 18031-1 zum Netzwerkschutz und EN 18031-2 zum Schutz personenbezogener Daten relevant.
Der Beitrag von SCS
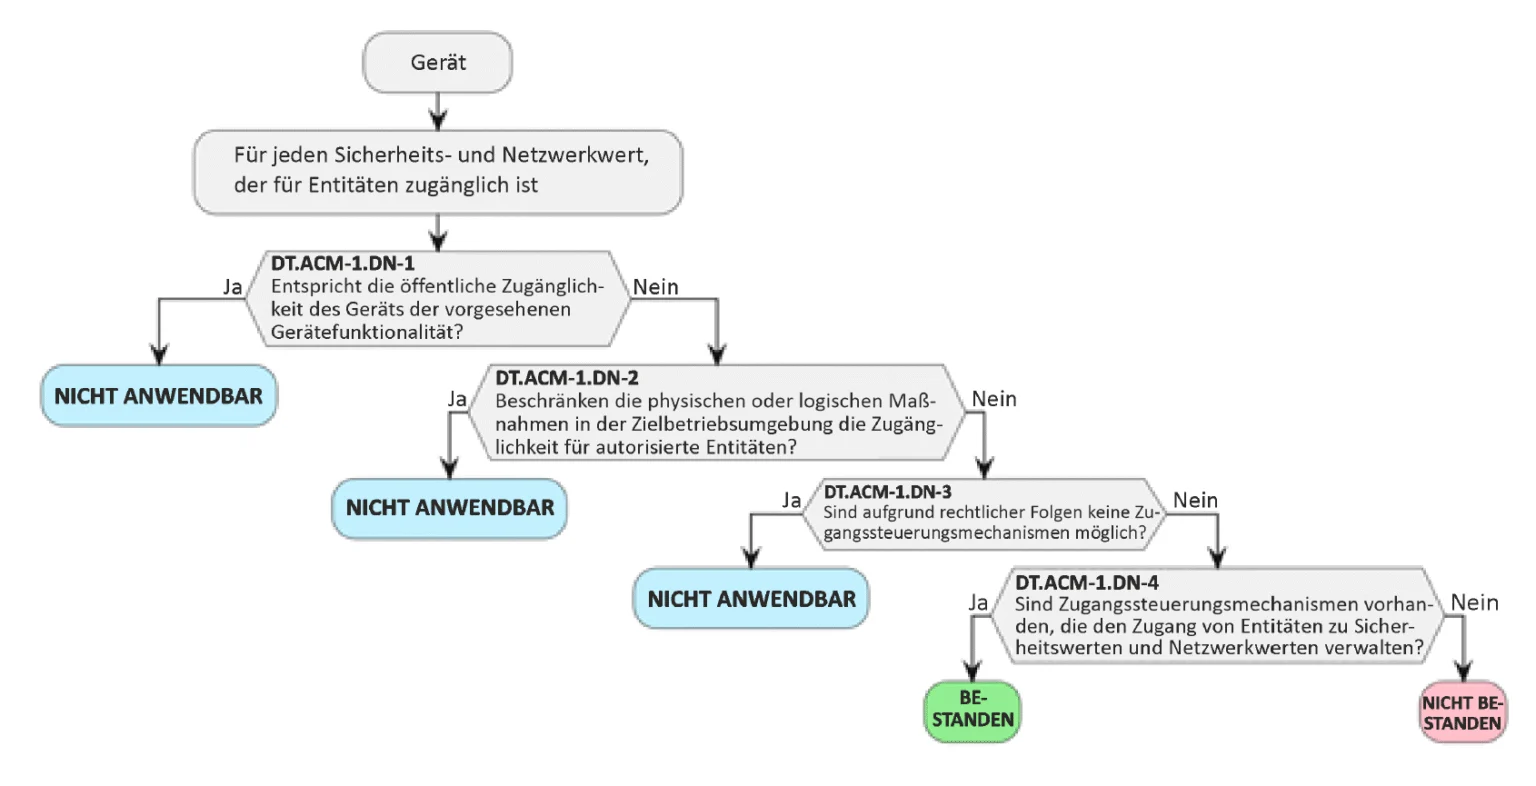
SCS prüfte das Produkt gemeinsam mit dem Kunden und dessen Entwicklungspartner systematisch nach EN 18031. Vordefinierte SCS-Templates führten von der Anwendbarkeit über die Risikoanalyse bis zur Bewertung der vorhandenen Sicherheitsmechanismen.
Ergebnis
Der Kunde erhielt einen präzisen Überblick darüber, welche RED-Anforderungen für sein Produkt relevant sind, welche Sicherheitsmechanismen bereits ausreichend umgesetzt waren und wo weiterer Handlungsbedarf bestand. Die detaillierte Analyse dokumentierte Risiken, relevante Mechanismen nach EN 18031 sowie deren konzeptionelle Bewertung und schuf damit eine belastbare Grundlage für die nächsten Entwicklungsschritte. Das Ergebnis fiel positiv aus. Cybersecurity war beim Hersteller und seinem Entwicklungspartner bereits von Beginn an Teil der Produktentwicklung. Dieser Security-by-Design-Ansatz zeigte sich entsprechend in der Analyse.
EN 18031-1 & -2
relevante Normteile für Netzwerk- und Datenschutz.
5 Schritte
von der Anwendbarkeit bis zur Bewertung der Umsetzung.
Security by Design
Cybersecurity bereits während der Produktentwicklung berücksichtigt.