Ausgangslage
Während Daten bei Übertragung und Speicherung heute häufig verschlüsselt sind, müssen sie für die klassische Verarbeitung meist im Arbeitsspeicher verfügbar sein. Personen oder Angreifer mit weitreichenden Systemrechten können dadurch potenziell auf sensible Daten oder Prozesse zugreifen. Für besonders schützenswerte Anwendungen entsteht damit eine Lücke zwischen Data in Transit, Data at Rest und Data in Use.
Der Beitrag von SCS
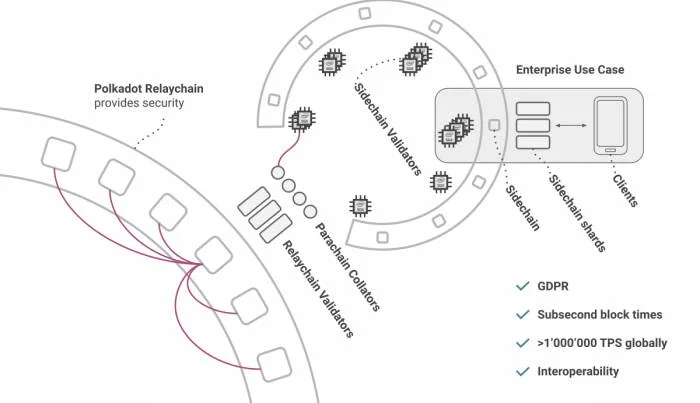
SCS entwickelte im Auftrag von Integritee, Web3 Foundation und Polkadot Council ein Framework, das Trusted Execution mit Blockchain-Technologie verbindet und die technische Komplexität für Entwickler deutlich reduziert.
Ergebnis
Das entwickelte Framework verbindet die Vertraulichkeit hardwaregestützter Trusted Execution Environments mit der öffentlichen Nachvollziehbarkeit einer Blockchain. Entwickler können damit Anwendungen bauen, bei denen sensible Rohdaten während der Verarbeitung geschützt bleiben und die verwendete Ausführungsumgebung kryptografisch überprüfbar ist. Damit lässt sich «Security by Design» umsetzen, ohne sensible Verarbeitung gegenüber der Betreiberinfrastruktur offenlegen zu müssen.
Data in Use
sensible Daten auch während der Verarbeitung geschützt.
Remote Attestation
Ausführungsumgebung und Programmstand kryptografisch überprüfbar.
TEE-validierte Sidechains
vertrauliche Verarbeitung mit öffentlich nachvollziehbarer Vertrauensbasis.